Datos personales e inteligencia artificial: qué cambia
Datos personales e inteligencia artificial: qué dicen los nuevos estándares iberoamericanos y qué deben revisar abogados, firmas y casas de cobranza.
Contenido del artículo11 secciones
La relación entre datos personales e inteligencia artificial acaba de recibir una guía detallada a escala regional: un estándar que explica cómo aplicar las reglas de privacidad en todo el ciclo de vida de un sistema de IA. Para un despacho que redacta con asistentes de IA, o una casa de cobranza que segmenta su cartera con algoritmos, funciona como una lista de lo que la autoridad espera ver.
Qué son los estándares iberoamericanos sobre datos personales e IA
Según EFE y Europa Press, la RIPD aprobó por unanimidad los «Estándares Iberoamericanos sobre el uso de datos personales en sistemas de inteligencia artificial», anunciados el 12 de noviembre de 2026 por la Agencia Española de Protección de Datos, que ejerce la secretaría permanente de la Red. La Autoridad Vasca de Protección de Datos, que participó en su elaboración, publicó el texto completo.
El documento se define como de «naturaleza orientadora y carácter complementario» del régimen de protección de datos (numeral 1.1.2). No reemplaza la Ley 1581 de 2012 ni crea sanciones nuevas: muestra cómo leen las autoridades de la región los principios existentes cuando el tratamiento se hace con IA.
En Colombia, la autoridad de protección de datos es la Superintendencia de Industria y Comercio (SIC). Según Portafolio, la SIC anunció el 17 de noviembre de 2026 la adopción de estos estándares, así que conviene leerlos como una señal de los criterios con los que podría evaluar el uso de IA por parte de empresas, incluidas firmas y casas de cobranza.
Las reglas que más impactan a despachos y casas de cobranza
1. Un dato público no se puede usar para entrenar IA sin más
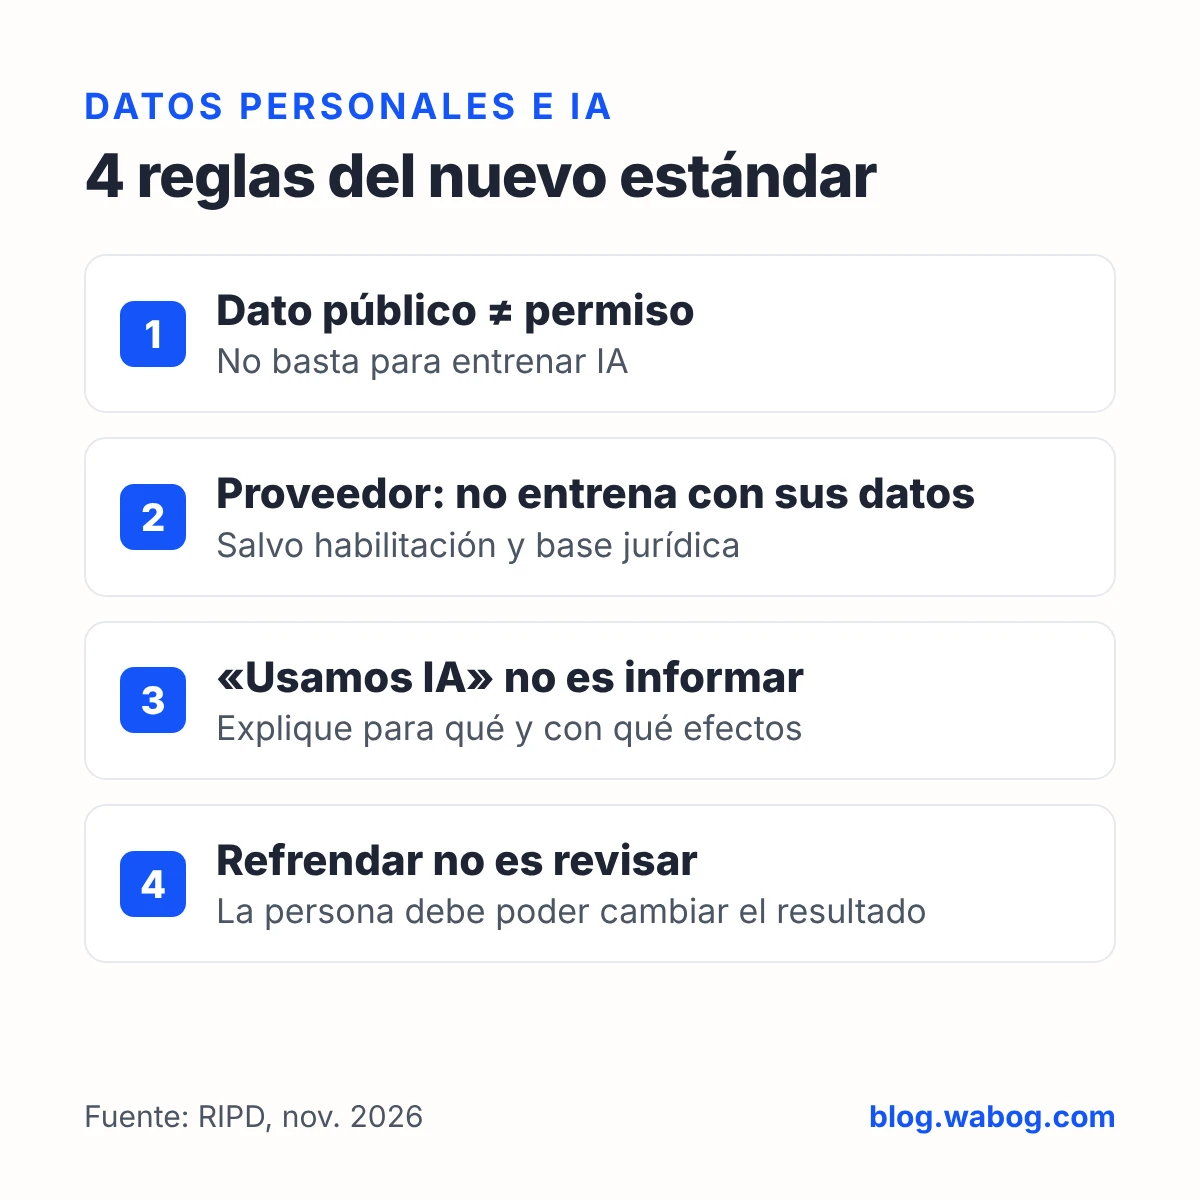
El numeral 2.2.3 dice que el carácter accesible al público de un dato personal no legitima por sí solo su uso para entrenar o mejorar modelos de IA. El 9.5 agrega que las garantías son especialmente exigibles en recopilaciones masivas o cuando se invoca el interés legítimo, cuya idoneidad «no podrá presumirse» (numeral 2.1.2). Se necesita una base jurídica clara.
2. El proveedor de IA no puede usar los datos de sus clientes para sí mismo
Esta es quizá la regla más relevante para quien contrata herramientas de IA. Según el numeral 2.2.2, cuando un proveedor o encargado usa los datos que trata por cuenta del responsable para fines propios, como entrenar sus modelos, eso se considera «con carácter general» una finalidad distinta, salvo que exista una habilitación expresa y una base jurídica. Anonimizar los datos para ese fin no elimina la regla.
El numeral 6.2 pide pactar expresamente las condiciones de uso de los datos para entrenar modelos, aunque ese pacto no sustituye la base jurídica. Y según el 6.1, es responsable quien decide los fines y medios esenciales del tratamiento, «aunque no entrene ni controle técnicamente el modelo». Si su firma sube expedientes de clientes a una herramienta de terceros, la responsabilidad sigue siendo de la firma.
3. Decir «usamos IA» no es informar
El numeral 2.5.1 es directo: la mera indicación de que se emplea inteligencia artificial o algoritmos no satisface el deber de informar. Hay que explicar para qué se usa, qué papel cumple y qué consecuencias puede tener, sin necesidad de revelar código fuente ni secretos empresariales (numeral 2.5.3). Esto conecta con el principio de transparencia y la autorización previa e informada de los artículos 4 y 9 de la Ley 1581 de 2012.
4. Refrendar lo que dice la máquina no es intervención humana
Para las decisiones automatizadas con efectos jurídicos o que afecten significativamente a una persona, el numeral 4.2.1 establece que no hay intervención humana efectiva cuando quien revisa se limita a formalizar o refrendar el resultado del sistema. La revisión debe ser previa, real y efectiva, a cargo de alguien con autoridad para confirmar, modificar o apartarse de lo que propone la IA. El numeral 4.3.1 pide, además, que las personas conozcan las vías para solicitar esa intervención e impugnar la decisión.
Inferencias sensibles: atención con los perfiles de deudores
El estándar advierte en su numeral 3.1.1 que la salud, la ideología, la orientación sexual o las creencias pueden inferirse a partir de variables aparentemente neutras, y menciona expresamente otras inferencias especialmente sensibles, «entre ellas las relativas a la vulnerabilidad económica». Según el numeral 3.1.2, que la inferencia sea fiable o exacta no evita por sí solo la aplicación del régimen reforzado cuando se usa para tomar decisiones sobre la persona.
Para las casas de cobranza esto es central: los modelos que priorizan cartera o predicen la probabilidad de pago trabajan con inferencias sobre la situación económica de las personas. Además, el numeral 2.2.4 considera incompatibles con la protección de datos los tratamientos que manipulan de forma engañosa, explotan la vulnerabilidad por edad, discapacidad o situación socioeconómica, o crean puntuaciones sociales discriminatorias.
Si su operación de cobro ya debe ajustarse a los límites de contacto de la nueva ley de cobranza, vale la pena revisar ambas cosas al tiempo:
IA generativa: lo que no debería ir en el prompt
El numeral 9.1 trata la IA generativa, la más usada en los despachos. Pide evitar la introducción innecesaria de datos personales, propios o de terceros, en las instrucciones; definir cómo se conservan instrucciones y respuestas, y si se usarán para entrenar modelos; y verificar los resultados cuando se usen para decidir sobre personas.
Antes de pegar una demanda o un estado de cuenta en un chat de IA, pregúntese si hacen falta los nombres, las cédulas o los datos de salud que contiene. Si no, elimínelos. Si sí, la herramienta debe ofrecer garantías sobre conservación y no entrenamiento.
Qué hacer en el despacho: regla por regla
| Qué dice el estándar | Qué revisar en la firma o casa de cobranza |
|---|---|
| Dato público no basta para entrenar IA (2.2.3) | No alimentar modelos propios con datos recolectados en internet sin base jurídica |
| El proveedor no usa los datos para fines propios (2.2.2 y 6.2) | Leer los términos de cada herramienta: ¿entrena con lo que usted sube? ¿se puede desactivar? |
| «Usamos IA» no es informar (2.5.1) | Actualizar la política de tratamiento y los avisos a clientes y deudores |
| Refrendar no es revisar (4.2.1) | Asignar a una persona con autoridad real para cambiar lo que propone el sistema |
| Inferencias sensibles, incluida la vulnerabilidad económica (3.1.1) | Auditar los modelos de segmentación y priorización de cartera |
| Evaluación de impacto previa (7.5 y 7.6) | Hacerla antes de implementar IA en procesos de alto riesgo |
Según el numeral 7.5, cuando la norma la exige, la evaluación de impacto debe hacerse antes del tratamiento y del despliegue, y se recomienda aunque no sea obligatoria si hay riesgo elevado. Si el riesgo alto persiste, el 7.6 indica consultar a la autoridad antes de empezar o abstenerse. El 7.1 pide protección de datos desde el diseño y por defecto.
Este estándar llega mientras Colombia sigue sin una ley general de inteligencia artificial. Si quiere ver en qué va el proyecto que se tramita en el Congreso, lo explicamos aquí:
Preguntas frecuentes
Fuentes
Sigue leyendo
Ley de inteligencia artificial en Colombia: en qué va el Proyecto 025 de 2026, qué propone y qué reglas sobre IA ya aplican hoy a abogados y despachos.
Inteligencia artificial en procesos judiciales: qué exigen la Corte Constitucional, la Judicatura y la Corte Suprema a jueces y abogados en Colombia.
Comparativa 2026 de software de vigilancia judicial para abogados y firmas en Colombia: Wabog, Monolegal, Litigando, RuleX y más. Cuál usa IA de verdad.
¿Listo para no volver a perder un término?
Wabog es el software de vigilancia judicial para abogados y firmas: vigila tus radicados y recibe las actuaciones de tus procesos por WhatsApp.
Empieza 15 días gratis